侵入工程が「2週間から10時間未満」に?AIで加速するサイバー攻撃と企業の対策
アクモスセキュリティチームです!
生成AIは、文章を作るだけのツールではなくなりました。
「メールを確認する」「社内資料を探す」「システムへ情報を入力する」こうした業務を自動で進める「AIエージェント」の導入も始まっています。ただ、便利になる一方で、見過ごせない変化もあります。
攻撃者もまた、AIを使い始めている―
IPAが公開した「AIセキュリティ短信 2026年9月号」では、約2週間かかるとされる侵入工程を、AIの支援によって10時間未満に短縮した事例が紹介されています。ただし、AIが未知の攻撃手法を次々と生み出したわけではありません。
狙われたのは、未修正の脆弱性、外部公開されたサービス、流出した認証情報など、以前から指摘されてきた弱点でした。
攻撃手法が突然、別物になったのではありません。変わったのは、その速さと規模です。
今回は、AIによってサイバー攻撃がどう変化しているのか、企業は何を見直すべきなのか、できるだけわかりやすく解説します。
※本記事は2026年10月12日時点の公開情報をもとに作成しています。
この記事でわかること
- AIによってサイバー攻撃がどう高速化しているのか
- 社内で導入したAIエージェントにどのようなリスクがあるのか
- 相次ぐ個人情報流出とAIの関係をどう考えるべきか
- 企業が優先して確認したいセキュリティ対策
- AI時代にもメール訓練が必要な理由
目次[非表示]
- 1.この記事でわかること
- 2.AIでサイバー攻撃はどう変わるのか
- 3.約2週間の侵入工程が10時間未満に
- 4.社内のAIエージェントが新たな侵入経路に
- 5.狙われるのはパスワードだけではない
- 6.相次ぐ個人情報流出。AIは攻撃を加速する要因に
- 7.企業が今すぐ確認したい7つの対策
- 7.1.(1) 外部公開しているシステムを把握する
- 7.2.(2) 既知の脆弱性を早めに修正する
- 7.3.(3) AIエージェントと外部連携を棚卸しする
- 7.4.(4) 権限を必要最小限にする
- 7.5.(5) セッションと端末を守る
- 7.6.(6) ログ監視と初動対応を整える
- 7.7.(7) 保有データと教育内容を見直す
- 8.AI時代にもメール訓練が必要な理由
- 9.まとめ
AIでサイバー攻撃はどう変わるのか
近年、利用が広がっている「AIエージェント」。
これは、与えられた目標に沿って情報を集め、必要なツールやシステムを使いながら処理を進めるAIです。
例えば、社内メールやクラウドストレージ、顧客管理システムと連携させれば、次のような業務を自動化できます。
- メールの確認や返信文の作成
- 社内資料の検索や要約
- 顧客情報の確認
- システムへのデータ入力
- 定型業務の実行
攻撃者も、同じ仕組みを利用できます。
「標的を調べるAI」「脆弱性を探すAI」「侵入後のネットワークを調査するAI」
それぞれに役割を持たせれば、複数の作業を同時に進められます。
人が一つずつ行っていた作業を、AIが並行して処理するわけです。
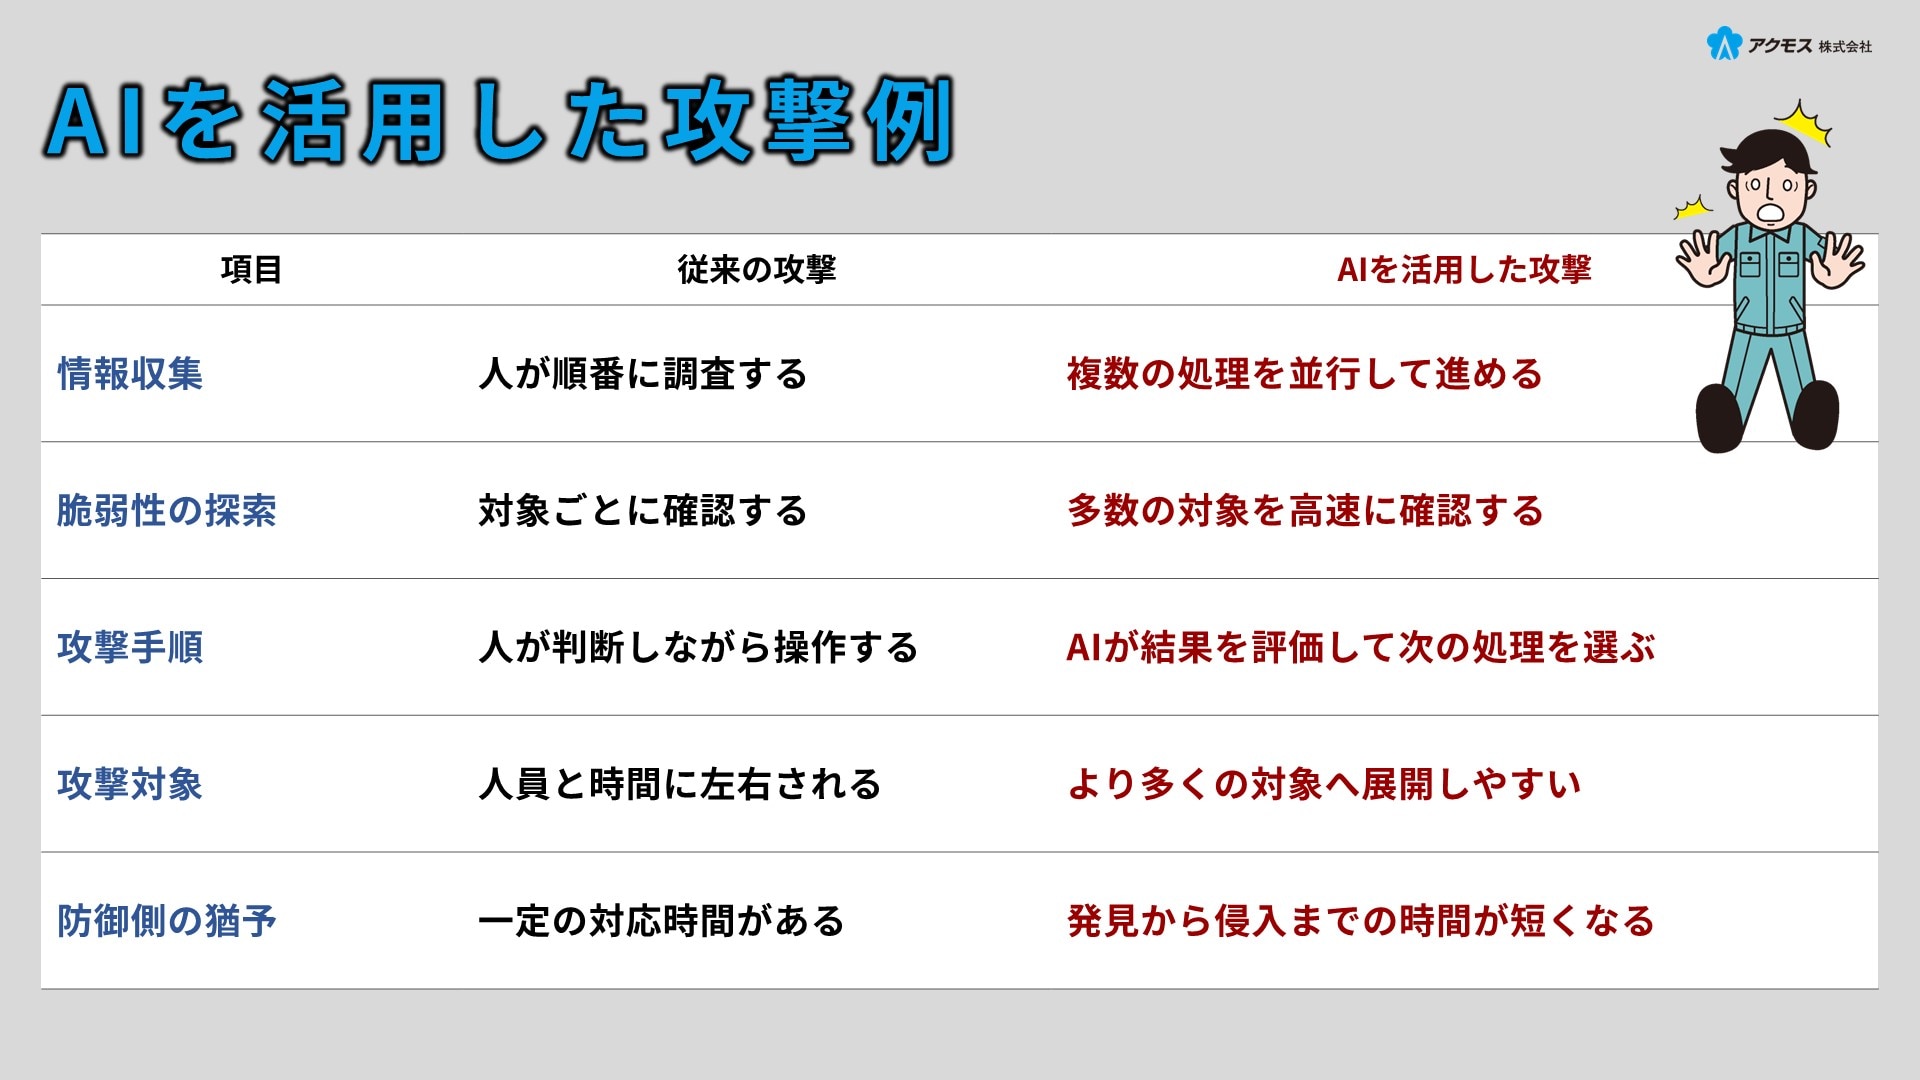
ただし、AIが人間に代わって、すべての攻撃を自律的に進めているわけではありません。
今回取り上げる事例では、人間が目的や指示を与え、AIが個々の作業を高速化する「AI支援型の攻撃」です。
主導するのは人間。しかし、手足となるAIは休みません。この違いが、攻撃の速度を大きく変えています。
約2週間の侵入工程が10時間未満に
IPAの「AIセキュリティ短信 2026年9月号」では、海外のセキュリティ事業者が調査したAI支援型の侵害事例が取り上げられています。
この事例で使われたのは、最先端のAIモデルと攻撃用のエージェント基盤でした。
Unit 42が調査した特定の侵害事例では、同社の人手なら約2週間を要すると評価した規模の侵入工程が、10時間未満で進行したと報告されており、50を超えるMITRE ATT&CKの技術が使われました。
- 外部公開されたサービスから侵入する
- 社内ネットワークの構成を調べる
- ソースコード内に残された認証情報を見つける
- 管理者権限やクラウドの認証情報を奪う
- CI/CDなどの開発基盤へアクセスする
- 被害企業のクラウドAI基盤を、不正アクセス後の活動基盤として悪用する
注目したいのは、未知の脆弱性を使う「ゼロデイ攻撃」が確認されていないことです。
突破口になったのは、外部に公開されたサービスやソースコード内の認証情報、必要以上に強い権限などでした。
別のAI支援型攻撃に関する調査でも、使われていたのは既知の脆弱性、公開済みの攻撃コード、流出した認証情報。AIが新たな侵入経路を生み出したわけではなく、すでに開いていた穴を見つけ、高速で通り抜けたのです。
なお、「2週間から10時間未満」という数値は、特定の調査事例に基づくものです。すべての攻撃が10時間以内に進む、という意味ではありません。
それでも、防御側に残された時間が短くなり得ることを示す事例です。
出典:IPA「AIセキュリティ短信 2026年9月号」、Unit 42「An AI-Assisted Cyber Attack」
社内のAIエージェントが新たな侵入経路に
AIエージェントは、仕事をこなすためにさまざまなシステムへアクセスします。
メールを読むにはメールの権限が必要です。資料を探すにはクラウドストレージへ接続しなければなりませんし、顧客情報を扱うなら、データベースへのアクセスも発生します。
できることが多いAIほど、持っている権限も大きくなり、そこがリスクになります。
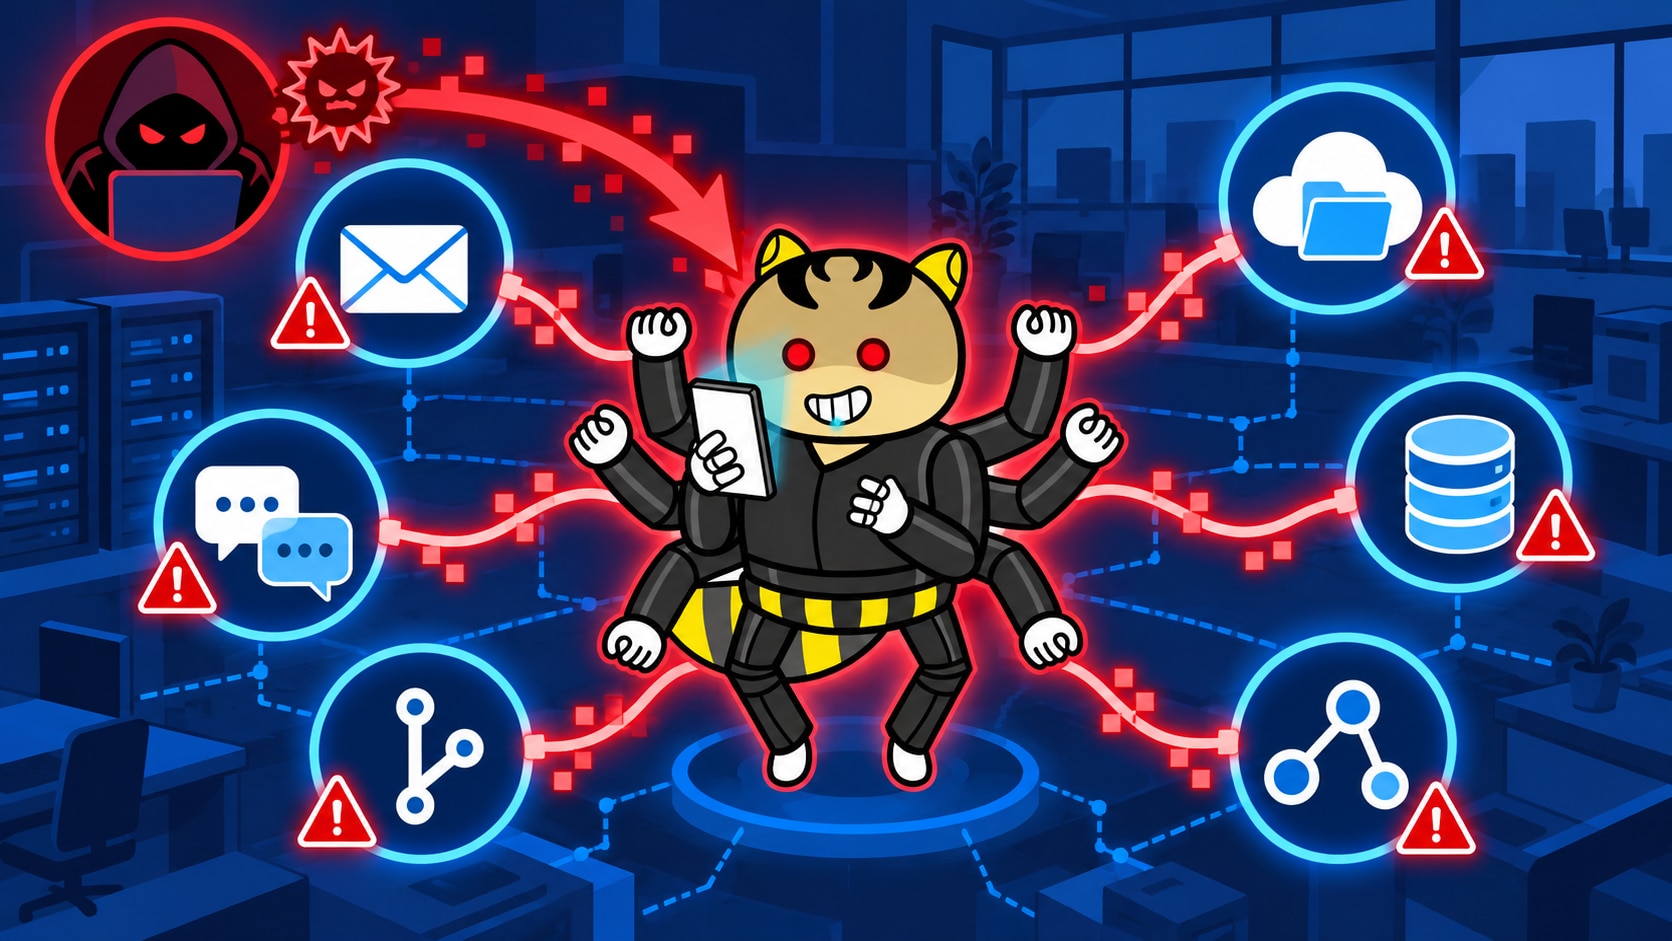
AIエージェントが次のような環境と連携している場合、設定ミスや脆弱性による影響は一つのサービスにとどまりません。
- 社内メール
- クラウドストレージ
- 顧客情報データベース
- 業務用チャット
- ソースコード管理サービス
- 外部のSaaSやAPI
AIエージェントが侵害されれば、接続先の情報をまとめて閲覧・操作されるおそれがあります。
IPAが紹介した調査では、企業のIT・セキュリティ責任者202人の約65%が、AIエージェントによる想定範囲外の行動を経験したと回答しています。(この調査は、北米および欧州・中東・アフリカの従業員1,000人以上の企業に所属する責任者を対象)
内訳は、実際に影響が出たケースが29%、被害に至る前に発見したケースが36%。一方、AIエージェントが処理を実行するたびに権限を確認している企業は34.2%にとどまりました。
この調査は、北米・欧州・アフリカの従業員1,000人以上の企業を対象としたベンダー提供の調査のため、日本企業全体にそのまま当てはめられる数値ではありません。それでも、AIの導入に権限管理や監視が追いついていない状況は見えてきます。
AIエージェントやAIワークフローを構築する基盤にも注意が必要です。
2026年には、認証なしで外部から任意のコードを実行できる深刻な脆弱性が公表されました。実際の悪用とみられる動きも報告されています。
社内へAIを導入する際は、機能だけを見てはいけません。
- AIはどのシステムとつながっているか
- どの情報を閲覧できるか
- どこまで操作できるか
- 誰の権限で動いているか
- 異常な操作を止められるか
導入したAIを一覧にし、権限と接続先を把握する。まずは、そこからです。
狙われるのはパスワードだけではない
AIサービスでは、IDやパスワードに加えて「セッション情報」も狙われます。
セッション情報とは、ログイン済みであることを示す通行証のようなもの。これを盗まれると、攻撃者がパスワードや多要素認証を使わず、正規の利用者としてアクセスするおそれがあります。
IPAが紹介した海外セキュリティベンダーの報告では、情報窃取型マルウェアによって生成AIサービスのセッションが盗まれ、利用枠を不正に使われた事例が報告されています。
企業で同様の被害が起きれば、利用枠の消費だけでなく、業務情報の閲覧やAI環境の悪用、不正請求にもつながりかねません。
被害が疑われる場合は、まず端末からマルウェアを除去します。その後、すべてのセッションを失効させ、パスワードやAPIキーを変更することが大切です。
相次ぐ個人情報流出。AIは攻撃を加速する要因に
2026年に入り、国内企業による大規模な個人情報流出が相次いで発表されています。
東京商工リサーチの集計では、上場企業とその子会社が公表した100万件以上の流出・紛失事故は、2026年10月5日時点で10件に達しました。2025年の年間6件を、すでに上回っています。
こうした状況を受け、IPAも外部公開システムやクラウドサービス、保有データの早急な点検を求める注意喚起を公開しました。
ただし、個々の情報流出について、AIが直接の原因だったと確認されているわけではありません。
一方でAIは、脆弱なシステムの探索、攻撃コードの作成、自然なフィッシングメールの生成、大量の対象への試行を効率化します。
AIをすべての事件の原因とするのは正確ではありません。しかし、攻撃の速度と規模を押し上げる要因になっていることは、企業として押さえておくべきです。
出典:東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪ペース」、IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」
企業が今すぐ確認したい7つの対策
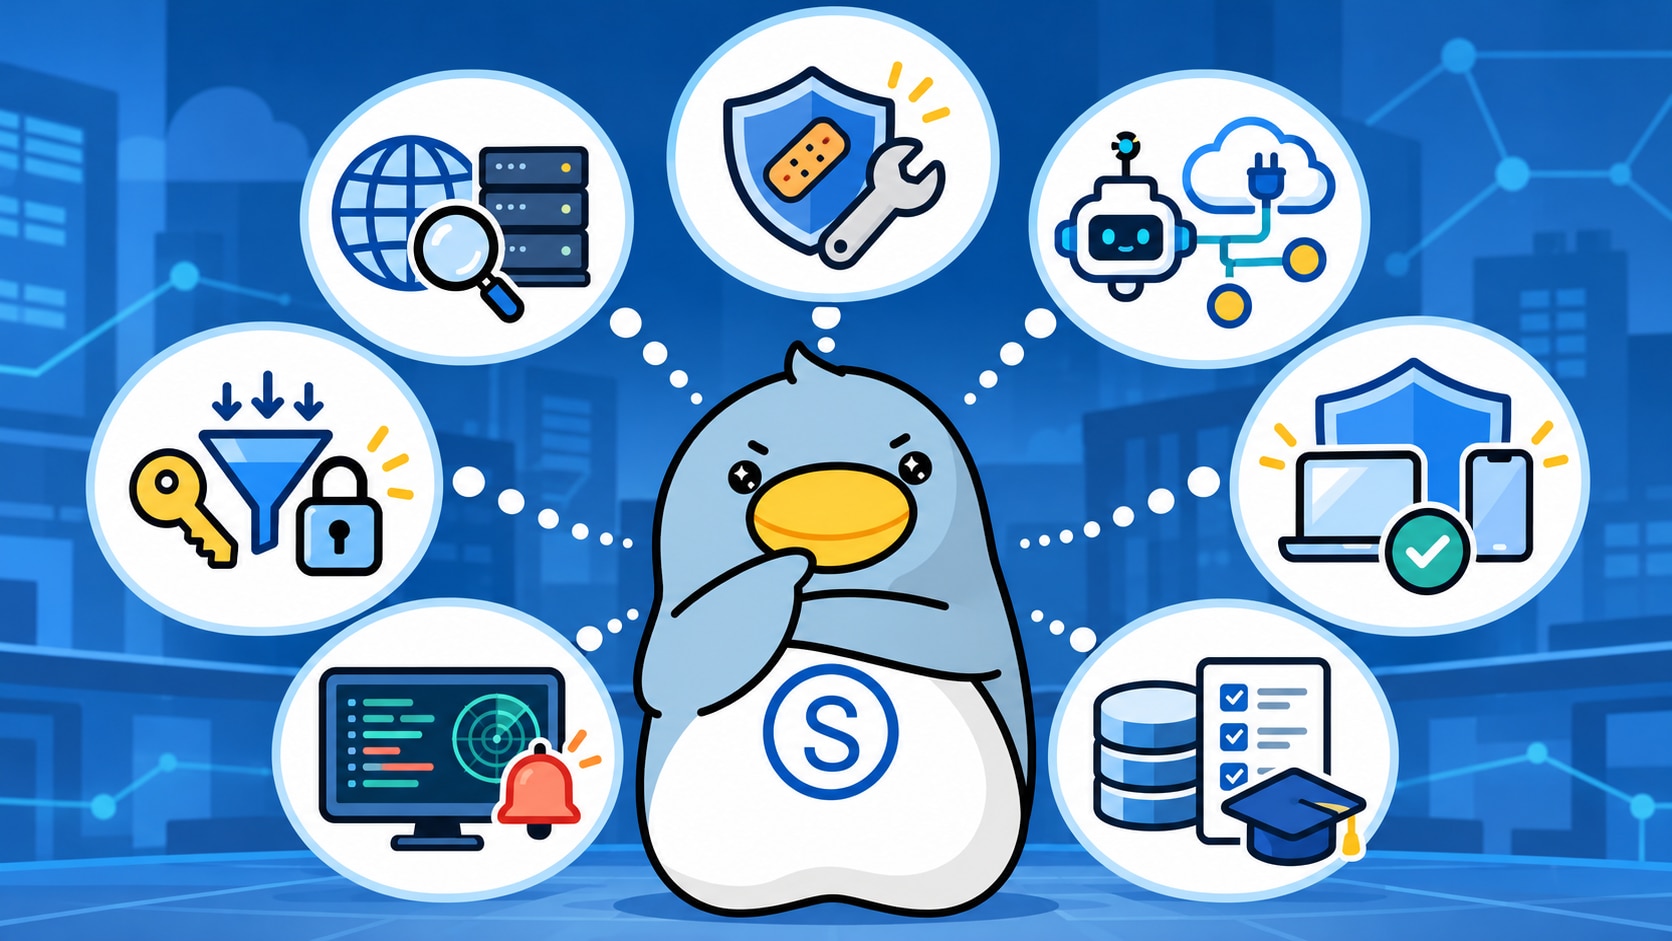
AI時代だからといって、すべての対策を一から作り直す必要はありません。まず見直したいのは、これまで積み重ねてきた基本対策です。
(1) 外部公開しているシステムを把握する
Webサイト、業務システム、VPN、クラウドサービスなど、インターネットからアクセスできる環境を一覧にします。
検証後に放置されたシステムや、管理部門が把握していないサービスが残っていないかも確認してください。
存在を知らなければ、守ることも更新することもできません。
(2) 既知の脆弱性を早めに修正する
AIを活用した攻撃でも、狙われているのは未修正の既知の脆弱性です。
使用している製品やサービスを把握し、更新情報を誰が確認するのか、いつまでに対応するのかを決めておきましょう。
「そのうち対応する」が通用する時間は、短くなっています。
(3) AIエージェントと外部連携を棚卸しする
社内で利用しているAIサービス、AIエージェント、APIキー、外部ツールとの連携を確認します。部門や個人の判断で導入された、管理部門の把握していないサービスも対象です。
誰が、何を、どの情報とつなげているのか。定期的に見直せる形で記録します。
(4) 権限を必要最小限にする
AIエージェントへ強い権限を与えたままにするのは危険です。使えるデータ、実行できる操作、利用できる時間を絞りましょう。
送金、削除、外部送信といった重要な操作には、人による承認を挟む方法も有効です。
(5) セッションと端末を守る
多要素認証を導入していても、ログイン済みのセッションが盗まれる場合があります。端末のマルウェア対策に加え、セッションの失効方法やAPIキーの更新手順まで確認しておきましょう。
異常が起きてから手順を探していては、対応が遅れます。
(6) ログ監視と初動対応を整える
AI支援型の攻撃は、侵入後の動きが速いのが特徴です。
異常なログイン、大量のデータ取得、普段とは異なる時間帯のアクセス、AIサービスの利用量急増などを検知できるようにします。
見つけた後の動きも決めておきましょう。
誰へ連絡するのか。誰がアカウントを止めるのか。どのシステムを切り離すのか。初動が決まっていれば、迷う時間を減らせます。
(7) 保有データと教育内容を見直す
持っていない情報は、盗まれません。
保存期間を過ぎた個人情報や、業務上の必要性が低いデータを抱えていないか確認します。保管場所、アクセス権、暗号化の状況も点検してください。
あわせて、従業員が不審なメールや異常な動きに気づき、すぐ報告できる環境を整えます。
技術と人。どちらか一方だけでは守り切れません。
AI時代にもメール訓練が必要な理由
すべてのサイバー攻撃が、メールから始まるわけではありません。
それでも、フィッシングメールや偽のログイン画面、マルウェアを添付したメールは、認証情報やセッションを奪う代表的な入口です。
生成AIを使えば、標的の母国語に合わせた自然な文面を短時間で作成できるため、不自然な日本語や目立つ誤字だけで攻撃メールを見分けることは難しくなっています。
だからこそ、訓練ではメールの見た目だけに頼らない判断を身につける必要があります。
- 差出人名だけでなくアドレスも確認する
- メール内のURLから直接ログインしない
- 添付ファイルを安易に開かない
- 判断に迷ったメールは社内窓口へ報告する
- 誤って操作した場合も、すぐに申告する
メール訓練は、正解率を競うためのテストではありません。
攻撃メールに気づく人を増やす。迷ったときに相談する習慣をつくる。操作してしまった場合も、早く報告できる組織にすることこそ、本来の訓練の目的です。
技術的な対策と従業員教育を重ねれば、攻撃を受けたときの発見と対応を早められます。
まとめ
AIは、サイバー攻撃の調査、判断、実行を速めています。
ただし、実際に狙われているのは、未修正の脆弱性、外部公開されたサービス、流出した認証情報、強すぎる権限などです。
どれも、以前から知られている弱点です。だからこそ、まずは基本に戻りましょう。
攻撃が速くなるほど、企業にも速い発見と対応が求められます。
参考資料・ページ
――
アクモスでは、標的型攻撃メール訓練・教育サービスを通じて、企業のセキュリティ意識向上と継続的な訓練運用を支援しています。
「自社に合う訓練内容を相談したい」「まずは小規模から始めたい」といったご相談も承っていますので、お気軽にお問い合わせください!
――
「メール訓練が必要なのはわかる。でも、社内でどう説明すればよいかわからない」
「訓練を始めたいが、対象者や内容、実施後の対応を決められない」
そんな企業担当者様に向けて、アクモスでは2冊の新しいホワイトペーパーをご用意しました。ぜひ検討用や社内説明用にご活用ください!
①企業を狙う標的型攻撃の最新手口と実態
企業を狙う攻撃メールの傾向や事例、標的型攻撃が企業へ与える影響をまとめました。メール訓練の必要性を社内で説明したいときの基礎資料としてご活用いただけます。
【企業を狙う標的型攻撃の最新手口と実態の無料ダウンロードはこちら】
②メール訓練・導入から運用定着までのステップガイド
メール訓練の企画から実施、結果の確認、継続運用までを段階的に整理しました。「何から決めればよいかわからない」という状態から、訓練計画を具体化するための資料です。
【メール訓練・導入から運用定着までのステップガイドの無料ダウンロードはこちら】
フィッシング・攻撃・偽物・不審メールへの対策をご検討される場合は、アクモス標的型攻撃メール訓練の「サービスの全容がわかる資料ダウンロード」または「無料でメール訓練サービスを試せるフリープラン」をどうぞ!
<アクモスのセキュリティサービス紹介>
標的型攻撃メール訓練サービスの概要
<アクモスのセキュリティサービス紹介>
TMT3ヶ月プラン・料金の詳細
<資料で検討したい場合>
サービス資料のダウンロード
<問い合わせしたい場合>
お問い合わせ・導入相談
<2ヶ月間無料で体験できる無料プランで試してみたい場合>
Freeプランのお申込みはこちら